新闻习作
体育游戏app平台袭击者针对授时中心收罗环境-开云·Kaiyun体育(中国)官方网站 登录入口
10月19日上昼,国度安全机关清晰了好意思国国度安全局(以下简称NSA)对国度授时中心(以下简称“授时中心”)实施环节收罗袭击行径。国度互联网救急中心(CNCERT)通过分析研判和跟踪溯源得出这次袭击事件的举座情况,现将具体技巧细节公布如下:
一、袭击事件概貌
2022年3月起,NSA诓骗某国际品牌手机短信做事破绽,好意思妙监控10余名国度授时中心责任主说念主员,违规窃取手机通讯录、短信、相册、位置信息等数据。2023年4月起,NSA在“三角测量”行动曝光前,屡次于北京时辰凌晨,诓骗在某国际品牌手机中窃取的登录左证入侵国度授时中神思划机,刺探里面收罗修复情况。2023年8月至2024年6月,NSA针对性部署新式收罗作战平台,对国度授时中心多个里面业务系统实施浸透行径,并企图向高精度地基授时导航系统等环节科技基础步调发动袭击。
纵不雅这次事件,NSA在计策理念、操作手法、加密通讯、免杀逃遁等方面如故弘扬出寰球朝上水准。藏隐实施袭击,NSA通过使用平日业务数字文凭、伪装Windows系统模块、代理收罗通讯等方式遮拦其袭击窃密行径,同期对杀毒软件机制的深刻商议,可使其有用幸免检测;通讯多层加密,NSA使用网攻刀兵构建回文嵌套加密模式,加密强度远超成例TLS通讯,通讯流量愈加难以解密复原;行径耐性严慎,在通盘这个词行径周期,NSA会对受控主机进行全面监控,文献变动、关机重启王人会导致其全面排查特别原因;功能动态延迟,NSA会根据方针环境,动态组合不同网攻刀兵功能模块进行下发,标明其长入袭击平台具备机动的可延迟性和方针适配智商。但其举座改动性缺成仇部分花式乏力,领悟出在被种种曝光事件围追割断后,技巧迭代升级濒临瓶颈窘境。
二、收罗袭击进程
这次袭击事件中,NSA诓骗“三角测量行动”获取授时中神思划机结尾的登录左证,进而获取截止权限,部署定制化特种网攻刀兵,并针对授时中心收罗环境不断升级网攻刀兵,进一步扩大网攻窃密范围,以达到对该单元里面收罗及关节信息系统长久浸透窃密的见识。梳剃头现,NSA使用的网攻刀兵共计42款,可分为三类:前列控守(“eHome_0cx”)、纯正搭建(“Back_eleven”)和数据窃取(“New_Dsz_Implant”),以境外收罗钞票当作主控端截止做事器实施袭击行径共计千余次。具体分为以下四个阶段:
(一)获取截止权限
2022年3月24日至20234月11日,NSA通过“三角测量”行动对授时中心10余部开荒进行袭击窃密。2022年9月,袭击者通过授时中心收罗责罚员某国际品牌手机,获取了办公商酌机的登录左证,并诓骗该左证赢得了办公商酌机的而已截止权限。
2023年4月11日至8月3日,袭击者诓骗匿名通讯收罗节点而已登录办公商酌机共80余次,并以该商酌机为据点探伤授时中心收罗环境。
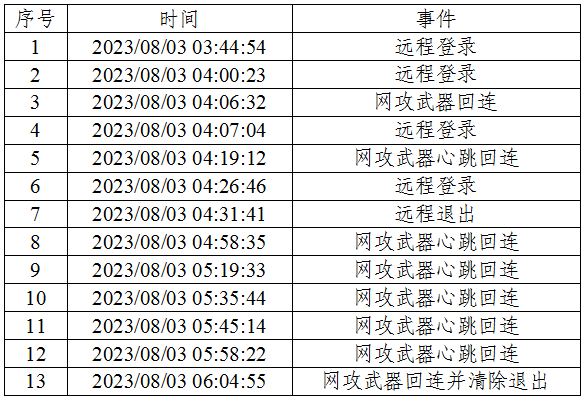
2023年8月3日袭击进程
(二)植入特种网攻刀兵
2023年8月3日至2024年3月24日,袭击者向网管商酌机植入了早期版块的“Back_eleven”,窃取网管商酌机数据,并在每次袭击罢了后撤销收罗袭击刀兵内存占用和操作脚迹。该阶段“Back_eleven”功能尚未锻练,袭击者每次启动前需而已截止关闭主机杀毒软件。
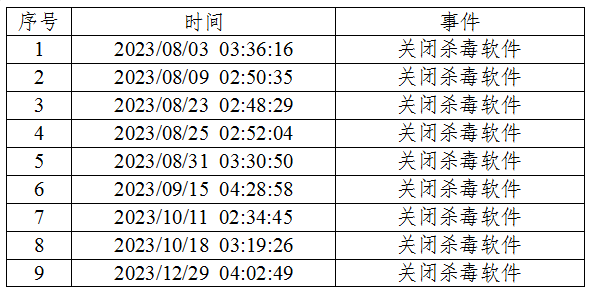
部分杀毒软件关闭记载
(三)升级特种网攻刀兵
2024年3月至4月,袭击者针对授时中心收罗环境,定制化升级收罗袭击刀兵,植入多款新式收罗袭击刀兵,竣事对商酌机的长久驻留和遮遏箝制。袭击者加载“eHome_0cx”“Back_eleven”“New_Dsz_Implant”,配套使用的20余款功能模块,以及10余个收罗袭击刀兵设立文献。
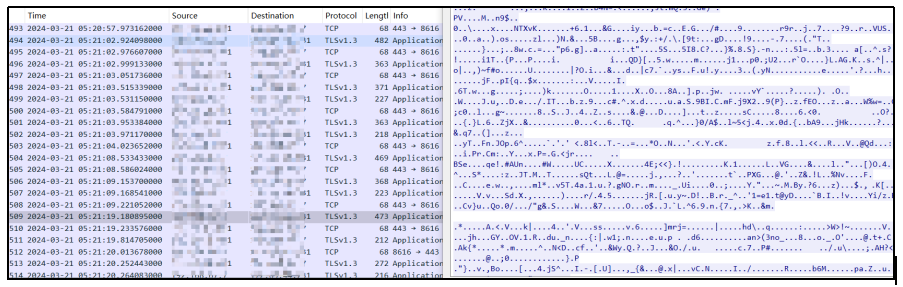
加载“eHome_0cx”数据包
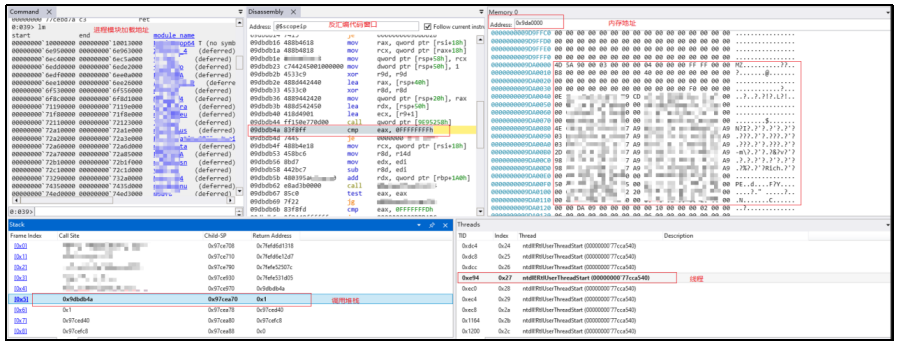
内存加载“Back_eleven”进程
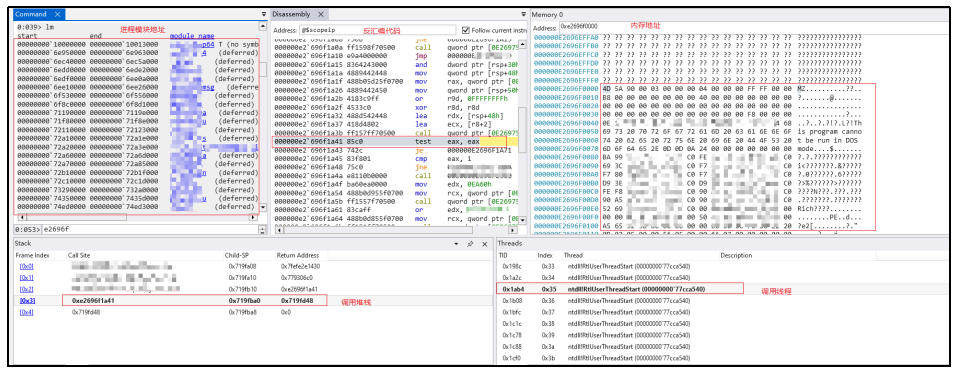
内存加载“New_Dsz_Implant”进程
袭击者诓骗多款收罗袭击刀兵相互协作,搭建起4层加密纯正,酿成遮拦性极强且功能完善的网攻窃密平台。
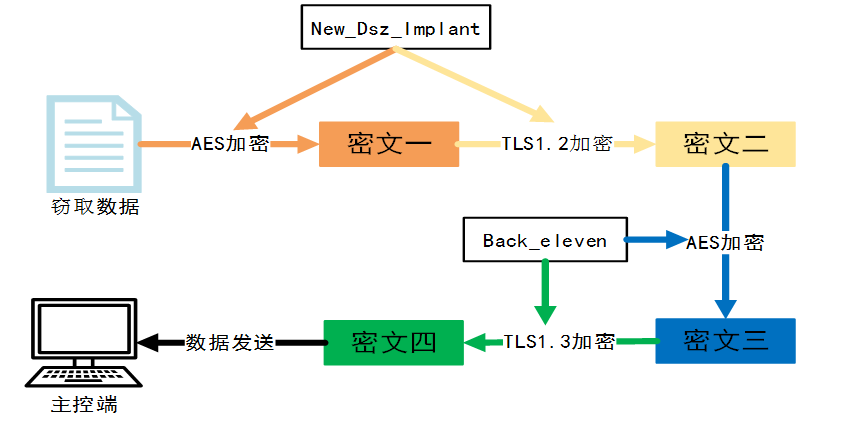
网攻刀兵加密模式
(四)内网横向浸透进程
2024年5月至6月,袭击者诓骗“Back_eleven”以网管商酌机为跳板,袭击上网认证做事器和防火墙。
6月13日9时,袭击者激活网管商酌机上的“eHome_0cx”,植入“Back_eleven”“New_Dsz_Implant”,并以此为跳板窃取认证做事器数据。
7月13日9时,袭击者激活网管商酌机上的“eHome_0cx”,下发“Back_eleven”和“New_Dsz_Implant”窃取数据。
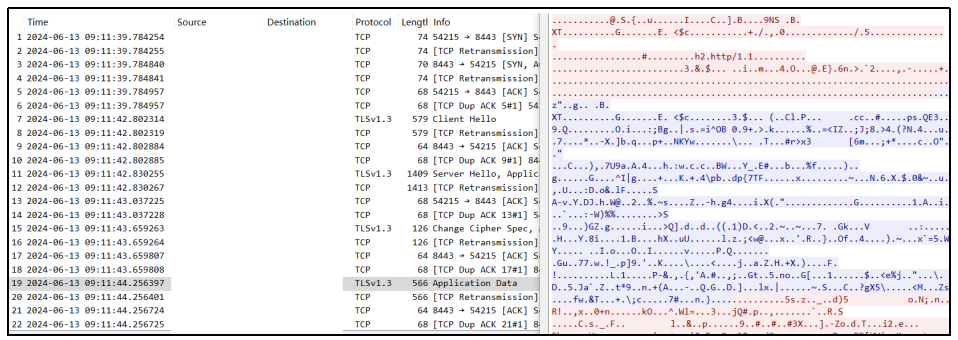
2024年6月13日网攻窃密数据包
三、网攻刀兵库分析
袭击者在这次收罗袭击事件中使用的网攻刀兵、功能模块、坏心文献等想到42个,主要网攻刀兵按照功能可分为前列控守类刀兵、纯正搭建类刀兵、数据窃取类刀兵。
(一)前列控守类刀兵
袭击者诓骗该类型收罗袭击刀兵的遮拦驻留和心跳回连功能,竣事了长久控守方针商酌机结尾和加载后续收罗袭击刀兵的见识。根据该类型主刀兵的资源加载旅途,将其定名为“eHome_0cx”。
“eHome_0cx”由4个网攻模块构成,通过DLL劫捏系统正便做事(如资源责罚器和事件日记做事)竣事自启动,在启动后抹除内存中可履行文献头数据,以荫藏网攻刀兵运脚迹迹。
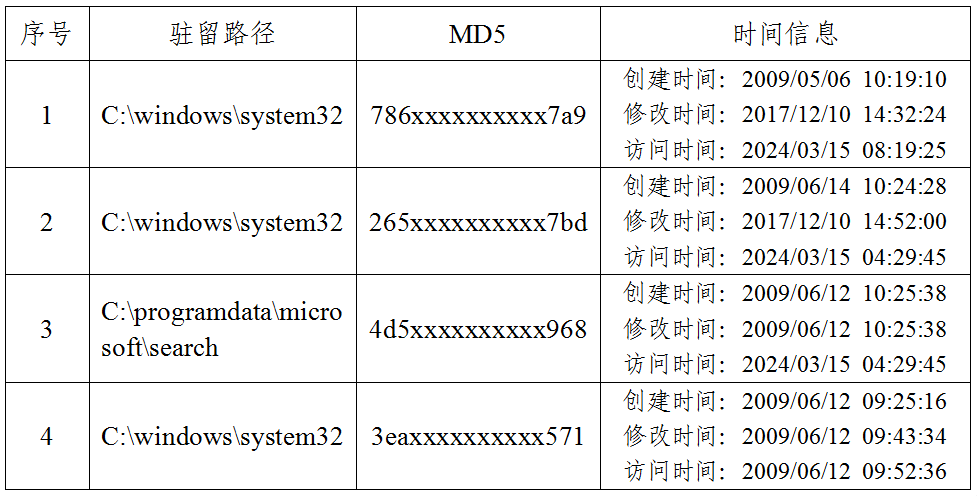
“eHome_0cx”各网攻模块信息表
(二)纯正搭建类刀兵
袭击者诓骗该类型收罗袭击刀兵搭建收罗通讯和数据传输纯正,竣事了对其他类型收罗袭击刀兵的而已截止和窃密数据的加密传输,同期还具备信息获取和大呼履行功能,在运行流畅阶段向主控端发送带罕有字“11”标识,定名为“Back_Eleven”。
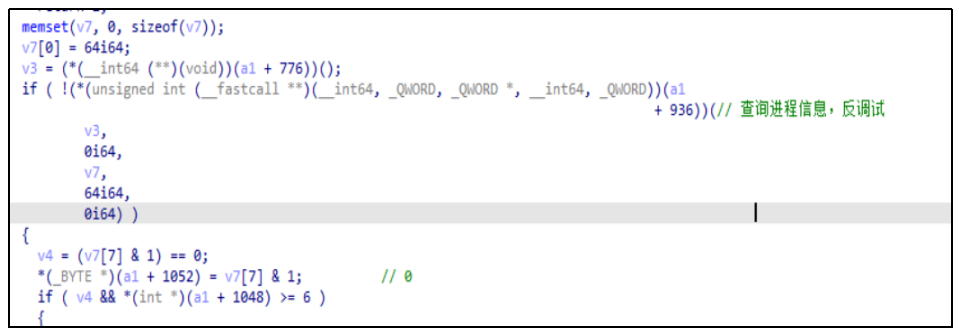
“Back_Eleven”检测运行环境
(三)数据窃取类刀兵
袭击者诓骗此类收罗袭击刀兵进行数据窃密。该刀兵运行时,通过启动模块化网攻刀兵框架,加载多样插件模块来竣事具体的窃密功能。该刀兵与NSA网攻刀兵 “DanderSpritz”(怒气喷射)具有高度同源性,将其定名为“New-Dsz-Implant”。
“New-Dsz-Implant”由“eHome_0cx”加载运行,在袭击行径中协作“Back_Eleven”所搭建的数据传输链路使用。其本人无具体窃密功能,需通过给与主控端提醒加载功能模块,竣事各项窃密功能。本次网攻事件中,袭击者使用“New-Dsz-Implant”加载了25个功能模块,各模块功能情况如下表所示。
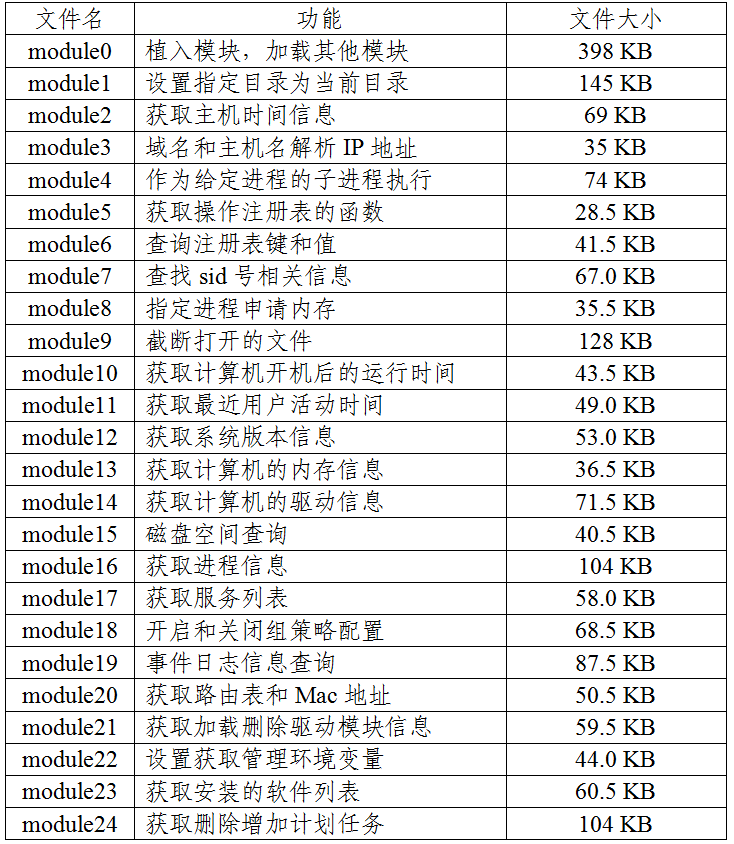
“New-Dsz-Implant”各模块功能
四、配景研判分析
(一)技巧功能细节
“New-Dsz-Implant”是一个网攻刀兵框架,通过加载不同的模块竣事具体功能,此种功能竣事方式与NSA刀兵库中“DanderSpritz”网攻平台一致,且在代码细节上具有高度同源性,并进行了部分功能升级:一是加密了部分函数称号和字符串;二是使用系统的常范围块称号伪装功能模块;三是功能模块编译时辰从2012至2013年更新至2016至2018年,各功能模块加多了模拟用户操作函数,伪装用户点击、登录等平日行径以迷惑杀毒软件的检测。
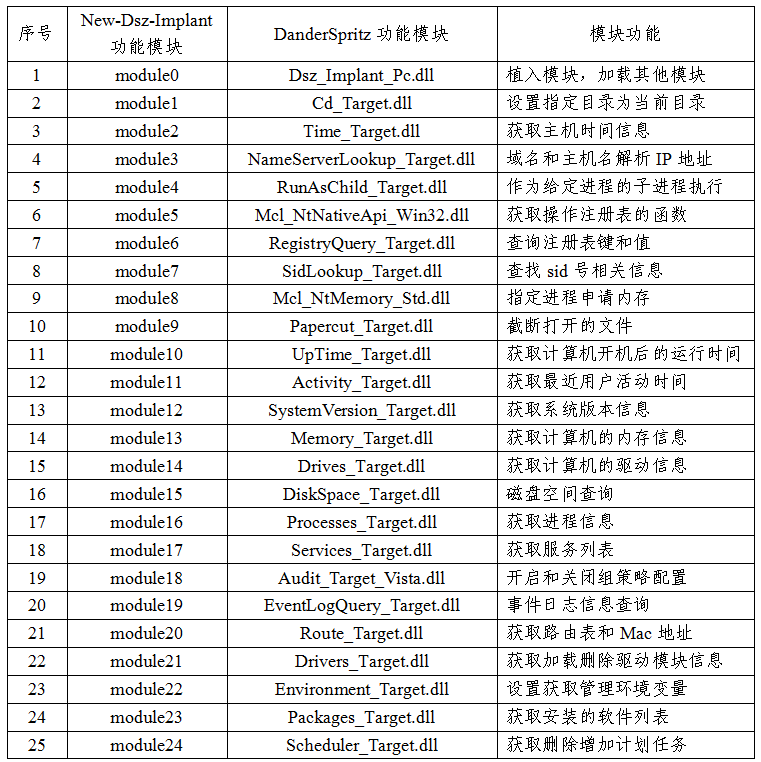
“New-Dsz-Implant”和“DanderSpritz”所加载功能模块对比
(二)样本驻留方式
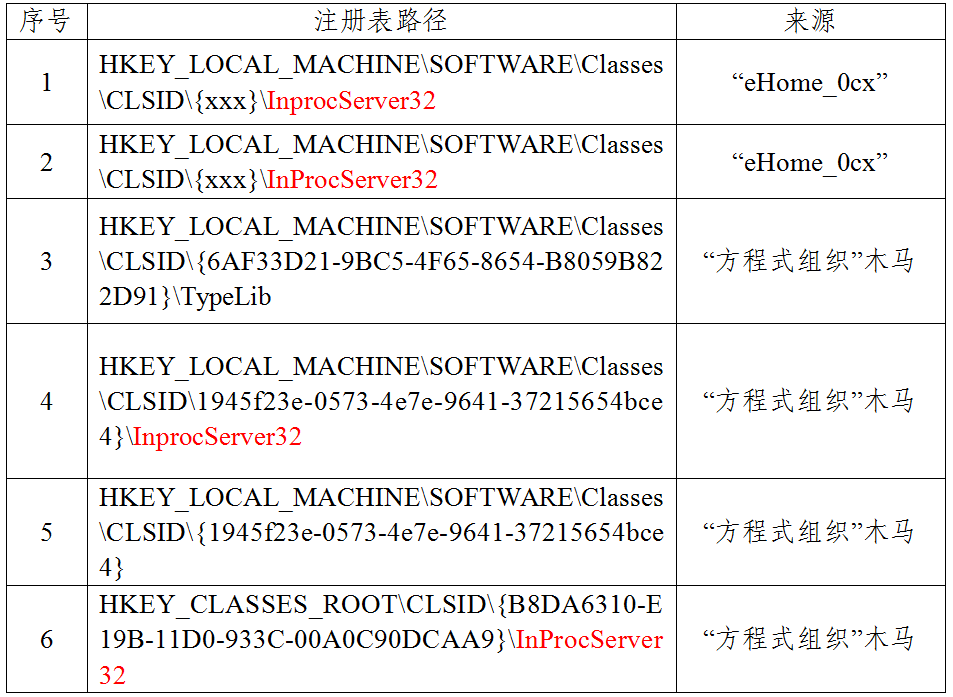
“eHome_0cx”的部分驻留文献通过修改注册表InprocServer32键值的方式,劫捏了系统正便做事,在系统平日程序启动前加载竣事自启动。注册表修改位置与NSA“方程式组织”所使用网攻刀兵交流,均位于HKEY_LOCAL_MACHINESOFTWAREClassesCLSID下赶快ID项的InProcServer32子项。
(三)数据加密模式
袭击者使用的3款网攻刀兵均给与2层加密方式,外层使用TLS条约加密,内层使用RSA+AES方式进行密钥协商和加密,在窃密数据传输、功能模块下发等关节阶段,各刀兵的相互协作竣事了4层嵌套加密。此种多层嵌套数据加密模式与比较于“NOPEN”使用的RSA+RC6加密模式有了彰着升级。
五、码址清晰
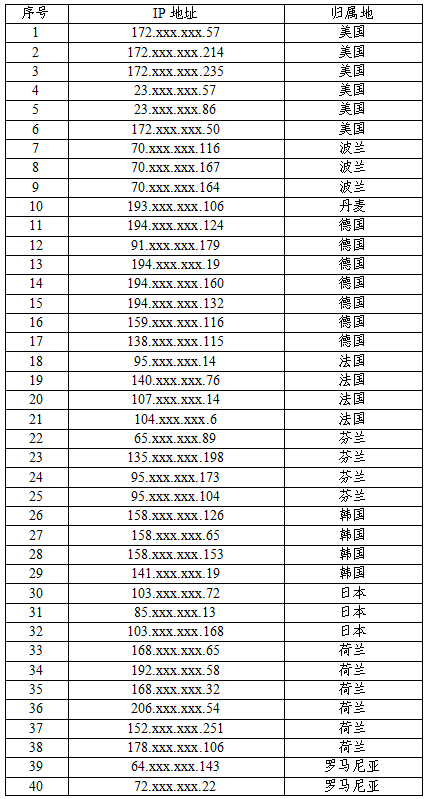
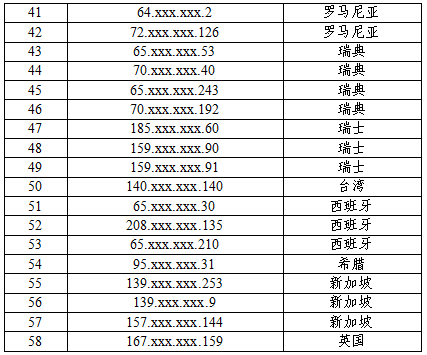
2023年8月至2024年5月,好意思方用于大呼截止的部分做事器IP,如下表: